Domain qrcm.de kaufen?
Wir ziehen mit dem Projekt
qrcm.de um.
Sind Sie am Kauf der Domain
qrcm.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain qrcm.de kaufen?
Was ist der Unterschied zwischen Audit und Zertifizierung?
Ein Audit ist eine systematische Überprüfung von Prozessen, Systemen oder Organisationen, um festzustellen, ob sie den festgelegten Standards oder Anforderungen entsprechen. Eine Zertifizierung hingegen ist ein formeller Prozess, bei dem eine unabhängige Stelle bestätigt, dass ein Unternehmen, ein Produkt oder ein System die festgelegten Standards erfüllt. Eine Zertifizierung kann aufgrund eines erfolgreichen Audits vergeben werden. **
Welche potenziellen Bedrohungen und Risiken können in den Bereichen Cybersicherheit, Umwelt, Gesundheit und Wirtschaft als "Threats" identifiziert werden?
In Bezug auf Cybersicherheit können potenzielle Bedrohungen und Risiken wie Datenlecks, Hackerangriffe und Ransomware-Angriffe identifiziert werden, die die Integrität und Vertraulichkeit von sensiblen Informationen gefährden. Im Bereich Umwelt können Bedrohungen und Risiken wie Klimawandel, Umweltverschmutzung und Naturkatastrophen identifiziert werden, die die Ökosysteme und die Lebensgrundlagen der Menschen gefährden. Im Gesundheitsbereich können potenzielle Bedrohungen und Risiken wie Pandemien, Antibiotikaresistenz und unzureichende Gesundheitssysteme identifiziert werden, die die Gesundheit und das Wohlergehen der Bevölkerung gefährden. Im wirtschaftlichen Bereich können Bedrohungen und Risiken wie **

Ähnliche Suchbegriffe für Threats
Top-Angebote
Produkte zum Begriff Threats:
-
AIDA64 Network AuditAIDA64 Network Audit – Hard- und Software aller Windows-PCs automatisch inventarisieren Mit AIDA64 Network Audit erfassen Sie die komplette Hard- und Software aller Windows-Rechner im Firmennetz – vom Arbeitsspeicher jedes Clients bis zur installierten Software auf dem Server. Die Lösung richtet sich an IT-Abteilungen, Systemhäuser und Managed Service Provider, die ihre Infrastruktur dokumentieren, Lizenzen im Blick behalten und Hardware-Investitionen planen müssen. Ihr größter Vorteil: Die Inventarisierung läuft per Kommandozeile vollautomatisch und speichert die Ergebnisse direkt in einer SQL-Datenbank. Network Audit ist die auf Inventar spezialisierte Edition der AIDA64-Produktfamilie und gehört zu den gefragtesten IT-Tools für Netzwerkadministratoren . Schnellnavigation Funktionen Für wen? Editionen Lieferung Lizenz Systemanforderungen FAQ Netzwerk-Inventarisierung mit AIDA64: Funktionen und Nutzen Statt jeden Rechner einzeln zu prüfen, sammelt AIDA64 Network Audit die Daten zentral ein und bereitet sie für Entscheidungen auf. Laut Hersteller greift die Hardware-Erkennung auf eine Datenbank mit über 250.000 Einträgen zurück. Hardware-Inventar ohne Schraubenzieher Prozessor, Arbeitsspeicher, Festplatten, Mainboard und Peripherie werden exakt erkannt, ohne ein Gehäuse zu öffnen. Ideal für die Planung von Aufrüstungen und Neuanschaffungen. Software- und Lizenzüberblick Installierte Programme, Lizenzschlüssel, Dienste, Autostart-Einträge und Windows-Einstellungen landen in einer Liste. Unlizenzierte oder vergessene Software fällt sofort auf. Vollautomatisch per Kommandozeile Per Anmeldeskript oder geplantem Task läuft das Audit auf jedem Client im Hintergrund. Niemand muss vor Ort sein oder einen Rechner anfassen. Berichte in CSV, XML oder SQL Ergebnisse speichern Sie in offenen Formaten oder direkt in einer SQL-Datenbank, etwa zur Weiterverarbeitung in Ihrem Ticket- oder Asset-System. Audit Manager mit Statistiken Der Audit Manager wertet alle Snapshots aus und zeigt in Diagrammen, wie Hardware und Software im Netzwerk verteilt sind. Änderungen sofort erkennen Der Change Manager vergleicht Snapshots verschiedener Zeitpunkte. Netzwerk-Warnungen melden in Echtzeit, wenn Hardware ausgebaut oder Software installiert wird. So sehen Sie zum Beispiel auf einen Blick, auf wie vielen Rechnern noch eine veraltete Version von Microsoft Office läuft und wo ein Update oder eine Neulizenzierung ansteht. Für wen eignet sich AIDA64 Network Audit? IT-Abteilungen im Mittelstand Vollständige Bestandsaufnahme für Budgetplanung, Lizenzaudits und Hardware-Erneuerung. Systemhäuser & MSPs Kundennetze dokumentieren, Änderungen nachweisen und Angebote auf Basis echter Daten erstellen. Behörden & Schulen Nachvollziehbare Inventarlisten für Prüfungen und Ausschreibungen. Lizenziert wird nach Anzahl der erfassten Rechner. Inventarisiert werden dabei nicht nur Arbeitsplätze, sondern auch Systeme mit Windows Server bis zur Version 2022. Wichtig: Network Audit erfasst und überwacht, steuert aber keine Rechner fern. Wer zusätzlich Support am Bildschirm der Anwender leisten möchte, kombiniert das Audit mit einer passenden Fernwartungssoftware oder wählt die Business Edition. AIDA64 Network Audit im Vergleich zu Extreme, Engineer und Business Network Audit ist auf Inventarisierung spezialisiert. Benchmarks, Stabilitätstests und Fernsteuerung bieten die anderen Editionen. Funktion AIDA64 Extreme AIDA64 Engineer AIDA64 Network Audit AIDA64 Business Kommerzielle Nutzung ✘ ✔ ✔ ✔ Diagnose Hardware-Analyse ✔ ✔ ✔ ✔ Software- & Windows-Details ✔ ✔ ✔ ✔ Overclock-Informationen ✔ ✔ ✘ ✔ Systemstabilitätstest ✔ ✔ ✘ ✔ Monitor-Diagnose ✔ ✔ ✘ ✔ CPU-, Speicher- & Festplatten-Benchmarks ✔ ✔ ✘ ✔ Hardware-Überwachung Sensor-Überwachung ✔ ✔ ✔ ✔ Sensorprotokollierung & Benachrichtigungen ✔ ✔ ✘ ✔ OSD-Panel & Desktop-Gadget ✔ ✔ ✘ ✔ Externe LCD- & VFD-Unterstützung ✔ ✔ ✘ ✔ Smartphone- & Tablet-Integration ✔ ✔ ✘ ✔ Betriebszeit- & Ausfallstatistik ✔ ✔ ✔ ✔ Netzwerkaudit Kommandozeilen-Automatisierung ✘ ✔ ✔ ✔ CSV- & XML-Berichte ✘ ✔ ✔ ✔ SQL-Datenbankausgabe ✘ ✘ ✔ ✔ Software-Audit mit Dateiscanner ✘ ✘ ✔ ✔ Remote-Funktionen Grafische Fernsteuerung ✘ ✘ ✘ ✔ Remote-Benutzerüberwachung ✘ ✘ ✘ ✔ Remote-Festplattenüberwachung ✘ ✘ ✘ ✔ Remote-Virendatenbanküberwachung ✘ ✘ ✘ ✔ Automatische Fernberichte ✘ ✘ ✘ ✔ Unternehmensfunktionen Netzwerk-Warnungen ✘ ✘ ✔ ✔ Audit-Manager ✘ ✘ ✔ ✔ Änderungsverfolgung ✘ ✘ ✔ ✔ Ingenieur-Funktionen ACPI-Browser, DRAM-Timings ✘ ✔ ✘ ✔ Logische Prozessorunterstützung 256 2048 2048 2048 Kurz gesagt: Wer nur inventarisieren und Änderungen nachverfolgen möchte, fährt mit Network Audit am günstigsten. Wer zusätzlich Benchmarks oder Fernsteuerung braucht, greift zur Business Edition. Lieferung und Aktivierung 1 · Bestellung Anzahl der zu erfassenden Rechner wählen und Bestellung abschließen. 2 · Lizenzschlüssel Der Key kommt per E-Mail. Sie können gegen Aufpreis auch einen Versand über USB-Datenträger bevo...139,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microfasertuch Pfennig Clino MicroUltra 31x38 cm rot Top Qualität mit Nordic Swan Umwelt-ZertifizierungDurch die Zertifizierung mit dem Nordischen Umweltzeichen Version 2.0, belegt das Tuch seine ökonomische Qualität. Hinzu kommt eine Keimreduzierung um über 99 %, die bereits beim Einsatz nur mit Wasser erreicht wird (Testmethode DGMH 2001. Standardmethode 14). Das Tuch ist geeignet für alle nicht strukturierten Oberflächen. Dazu zählen: Glas- und Spiegelflächen, Bildschirme Oberflächen elektronischer Geräte. Clino MicroUltra ist für die Trocken- und Feuchtreinigung anwendbar. Material: Polyester/Nylon (80:20) waschbar bis max. 95°C Wenn nicht -sofort lieferbar- ist die Lieferzeit 5-10 Tage.5,09 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Microsoft 365 E5 Compliance (NCE)Microsoft Enterprise Governance & Compliance Microsoft 365 E5 Compliance (NCE) kaufen Intelligente Daten-Governance, Information Protection und Risk Management. Das Microsoft 365 E5 Compliance Add-on erweitert Ihre E3-Infrastruktur um fortgeschrittene Purview-Lösungen, automatisierte Datenklassifizierung und rechtssichere eDiscovery-Tools. Microsoft 365 E5 Compliance (NCE) ist das spezialisierte Governance-Add-on für berechtigte Microsoft 365 E3- und Office 365 E3-Kunden. Es kombiniert die Premium-Funktionen von Microsoft Purview – darunter Insider Risk Management, Data Loss Prevention (DLP), Audit Premium sowie Records Management. Dank flexibler NCE-Lizenzierung erfüllen Sie strengste gesetzliche Vorgaben (wie DSGVO oder NIS-2) und schützen sensible Unternehmensdaten vor unbefugtem Abfluss. Purview Premium Umfassendes Information Governance & Records Management. Insider Risk Frühzeitige Erkennung interner Datenrisiken und Abflüsse. eDiscovery Premium Erweiterte juristische Ermittlungen und Datenanalysen. NCE-Lizenz Skalierbare Bereitstellung im New Commerce Experience Modell. Was ist Microsoft 365 E5 Compliance? Microsoft 365 E5 Compliance ist ein umfassendes Erweiterungspaket für Unternehmen, die komplexe rechtliche, regulatorische und interne Compliance-Anforderungen erfüllen müssen. Als Add-on für Microsoft 365 E3 hebt es Ihr Datenmanagement auf ein vollwertiges E5-Niveau, ohne dass Sie die gesamte Microsoft 365 E5 Enterprise-Suite lizenzieren müssen. Das Paket bündelt erweiterte Funktionen zur automatischen Datenklassifizierung, Vermeidung von Datenverlusten (Data Loss Prevention) sowie zur Erkennung von Insider-Risiken. So behalten Sie die volle Kontrolle über vertrauliche Informationen in Exchange Online, SharePoint, OneDrive, Microsoft Teams und Endgeräten. Für automatisierte Governance Nutzen Sie Machine Learning (Trainable Classifiers), um sensible Daten automatisch zu erkennen, zu kennzeichnen und zu schützen. Für Insider Risk Prevention Erkennen Sie ungewöhnliche Datenaktivitäten und potenzielle Datenabflüsse durch ausscheidende oder gefährdete Mitarbeiter frühzeitig. Für rechtssichere eDiscovery Durchsuchen und analysieren Sie unstrukturierte Daten zielgerichtet bei Rechtsstreitigkeiten oder Audit-Anfragen mit eDiscovery Premium. Welche Komponenten enthält Microsoft 365 E5 Compliance? Information Protection & Governance Automatische Vertraulichkeitsbezeichnungen (Sensitivity Labels), Data Loss Prevention (DLP) für Endpunkte und Aufbewahrungsbezeichnungen (Retention Labels). Insider Risk Management & Privacy Erkennung vertraulicher Datenbewegungen, Kommunikationsüberwachung (Communication Compliance) und Richtlinien für Informationsbarrieren. eDiscovery & Audit Premium Erweiterte Audit-Protokollierung mit 1-Jahr-Aufbewahrung, erweiterter Export, Redaktions-Werkzeuge und In-Place-Haltemechanismen. Zentrales Microsoft Purview Portal Compliance-Verantwortliche und Datenschutzbeauftragte verwalten alle Richtlinien zentral im Microsoft Purview Portal. Dort lassen sich Datenbestände (Data Estate) visualisieren, Risikobewertungen durchführen und Compliance-Scores überwachen. Durch vordefinierte Vorlagen für Verordnungen wie DSGVO, ISO 27001 oder HIPAA vereinfachen Sie Audit-Nachweise erheblich. Gezieltes Add-on im NCE-Modell Mit dem E5 Compliance Add-on rüsten Sie Ihre vorhandenen E3-Lizenzen bedarfsgerecht auf. Sie zahlen nur für die fortgeschrittenen Governance-Funktionen, die Ihre Organisation tatsächlich benötigt. Im New Commerce Experience (NCE) Modell wählen Sie zwischen flexibler monatlicher oder planbarer jährlicher Abrechnung. Microsoft 365 E5 Compliance: Leistungsübersicht Compliance-Bereich Enthaltene Technologien & Nutzen Information Protection Automatische Vertraulichkeitskennzeichnung und Dokumentenverschlüsselung ohne manuelles Zutun des Anwenders. Data Loss Prevention (DLP) Schutz vor Datenabfluss in Teams, SharePoint, OneDrive, Exchange sowie auf Windows- und macOS-Endgeräten. Insider Risk Management KI-gestützte Analyse potenzieller interner Bedrohungen unter vollständiger Wahrung der Mitarbeiter-Anonymität. Records Management Rechtssichere Archivierung, Deklaration von Datensätzen und automatisierte Lösch- und Aufbewahrungsfristen. eDiscovery Premium Erweiterte juristische Suche, Deduplizierung, OCR-Texterkennung in Bildern und Aufbereitung für Gerichtsverfahren. Audit Premium Erweiterte Protokollierung von Zugriffs- und Löschereignissen mit Standardaufbewahrung von bis zu einem Jahr. Berechtigung und Lizenzvoraussetzungen von Microsoft 365 E5 Compliance Qualifizierende Basislizenz Erfordert eine aktive Lizenz von Microsoft 365 E3 oder Office 365 E3 (inklusive Varianten ohne Microsoft Teams). Benutzerbasierte Zuweisung Jeder Anwender, dessen Daten durch E5-Compliance-Richtlinien verarbeitet werden, benötigt eine Add-on-Lizenz. Purview Integration Die Zuweisung schaltet die erweiterten Workflows direkt im zentralen Microsoft Pur...136,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
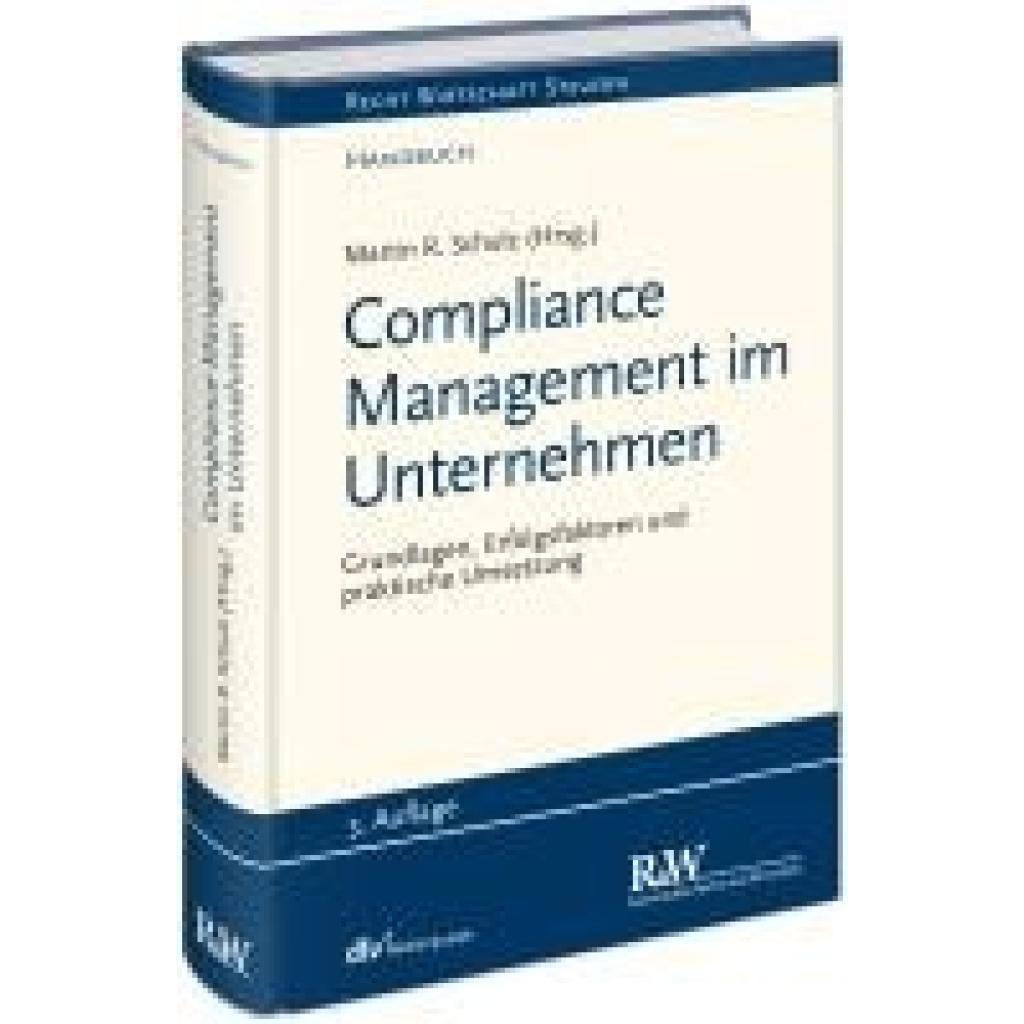
Compliance Management im UnternehmenCompliance Management im Unternehmen , Grundlagen, Erfolgsfaktoren und praktische Umsetzung , Tagfahrleuchten > Beleuchtung , Auflage: 3., aktualisierte und wesentlich erweiterte Auflage 2025, Erscheinungsjahr: 20241115, Produktform: Leinen, Titel der Reihe: Recht Wirtschaft Steuern - Handbuch##, Redaktion: Schulz, Martin R., Auflage: 24003, Auflage/Ausgabe: 3., aktualisierte und wesentlich erweiterte Auflage 2025, Seitenzahl/Blattzahl: 1200, Keyword: Arbeits- und Steuerrecht; CSR; Compliance-Organisation; Compliance-Risiken; Compliance-Strategie; Corporate Social Responsibility; Daniel Benkert; Datenschutzrecht; Exportkontrolle; Finanzierungsrecht; IT-Recht; Kartellrecht; M&A-Transaktionen; Rechtsrisiken; Whistleblowing; Armin Fladung; Benjamin Ullrich; Benjamin von Bodungen; Buch Recht; Bücher für Juristen; CSRD; Carsten Beisheim; Charlotte Salathé; Christian Rau; Christian Scherer; Christopher Stehr; Code of Conduct; Compliance; Compliance Buch; Compliance-Management; DAC7-Umsetzungsgesetzes; Daniela Seeliger; Data Act / Verordnung (EU) 2023/2854; Deutsche Gesetze Buch; Deutscher Fachverlag GmbH; Dietmar Böhlke, Fachschema: Compliance~Deliktrecht~Mergers and Acquisitions~Schaden - Schadensrecht~Schadensersatz~Schmerzensgeld~Strafrecht~Wirtschaftsstrafrecht, Fachkategorie: Compliance~Vergehen im Unternehmens- und Wirtschaftsstrafrecht~Strafrecht, allgemein~Unerlaubte Handlungen, Deliktrecht, Schmerzensgeld, Schadensersatz, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, Fachkategorie: Mergers and Acquisitions, M & A, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachmedien Recht und Wirtschaft, Produktverfügbarkeit: 02, Länge: 218, Breite: 151, Höhe: 67, Gewicht: 1753, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,179,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Welche potenziellen Bedrohungen und Risiken könnten in Bezug auf Cybersicherheit, Umwelt, Gesundheit und internationale Beziehungen als "Threats" betrachtet werden?
Potenzielle Bedrohungen in Bezug auf Cybersicherheit könnten Angriffe auf kritische Infrastrukturen, Datenlecks und Cyberkriminalität sein, die die Stabilität von Regierungen und Unternehmen gefährden. Umweltbedrohungen könnten durch den Klimawandel, Naturkatastrophen und Umweltverschmutzung verursacht werden, die die Lebensgrundlagen der Menschen gefährden und zu sozialen Unruhen führen könnten. Gesundheitsbedrohungen könnten durch Pandemien, die Ausbreitung von Infektionskrankheiten und den Mangel an medizinischer Versorgung entstehen, was die Gesundheitssysteme und die öffentliche Gesundheit gefährden könnte. In Bezug auf internationale Beziehungen könnten Bedrohungen durch Konflikte, Terrorismus, **
-
Welche potenziellen Bedrohungen und Risiken können in den Bereichen Cybersicherheit, Umwelt, Gesundheit und internationalen Beziehungen als "Threats" identifiziert werden?
In Bezug auf Cybersicherheit könnten potenzielle Bedrohungen und Risiken wie Datenlecks, Cyberangriffe und Identitätsdiebstahl identifiziert werden, die die Sicherheit von Unternehmen, Regierungen und Einzelpersonen gefährden. Im Bereich Umwelt könnten potenzielle Bedrohungen und Risiken wie der Klimawandel, Umweltverschmutzung und der Verlust von Biodiversität identifiziert werden, die die Lebensgrundlagen der Menschen gefährden und ökologische Katastrophen verursachen können. Im Bereich Gesundheit könnten potenzielle Bedrohungen und Risiken wie Pandemien, Antibiotikaresistenzen und unzureichende Gesundheitssysteme identifiziert werden, die die Gesundheit und das Wohlergehen von Menschen weltweit gefährden. Im **
-
Welche potenziellen Bedrohungen und Risiken könnten in den Bereichen Cybersicherheit, Umwelt, Gesundheit und internationalen Beziehungen als "Threats" betrachtet werden?
Potenzielle Bedrohungen in der Cybersicherheit könnten Angriffe auf kritische Infrastrukturen, Datenlecks und Cyberkriminalität sein, die die Stabilität und Sicherheit von Systemen und Netzwerken gefährden. Im Bereich Umwelt könnten Bedrohungen durch den Klimawandel, Umweltverschmutzung und Naturkatastrophen die Lebensgrundlagen von Menschen gefährden und ökologische Systeme destabilisieren. Im Gesundheitsbereich könnten Bedrohungen durch Pandemien, Antibiotikaresistenzen und unzureichende Gesundheitssysteme die Gesundheit und das Wohlergehen von Menschen weltweit gefährden. In den internationalen Beziehungen könnten Bedrohungen durch Konflikte, Terrorismus, nukleare Proliferation und Handelskriege die **
-
Welche potenziellen Bedrohungen und Risiken können in den Bereichen Cybersicherheit, Umwelt, Gesundheit und internationalen Beziehungen als "Threats" identifiziert werden?
In Bezug auf Cybersicherheit können potenzielle Bedrohungen und Risiken wie Datenlecks, Cyberangriffe, Identitätsdiebstahl und Ransomware-Angriffe identifiziert werden. Im Bereich Umwelt können Bedrohungen wie Klimawandel, Luft- und Wasserverschmutzung, Artensterben und Naturkatastrophen als Risiken betrachtet werden. Im Gesundheitsbereich können Pandemien, Antibiotikaresistenz, unzureichende Gesundheitssysteme und die Verbreitung von Infektionskrankheiten als Bedrohungen angesehen werden. In den internationalen Beziehungen können potenzielle Bedrohungen und Risiken wie Konflikte, Terrorismus, Handelskriege und nukleare Proliferation identifiziert werden. **
Welche potenziellen Bedrohungen und Risiken könnten in den Bereichen Cybersicherheit, Umwelt, Gesundheit und internationalen Beziehungen als "Threats" betrachtet werden?
In Bezug auf Cybersicherheit könnten potenzielle Bedrohungen und Risiken wie Cyberangriffe, Datenlecks und Identitätsdiebstahl als "Threats" betrachtet werden, die die Sicherheit von Unternehmen, Regierungen und Einzelpersonen gefährden. Im Bereich Umwelt könnten potenzielle Bedrohungen und Risiken wie der Klimawandel, Umweltverschmutzung und der Verlust von Biodiversität als "Threats" betrachtet werden, die die Gesundheit von Ökosystemen und die Lebensgrundlagen der Menschen gefährden. Im Bereich Gesundheit könnten potenzielle Bedrohungen und Risiken wie Pandemien, Antibiotikaresistenz und unzureichende Gesundheitssysteme als "Threats" betrachtet werden, die die Gesundheit und das W **
Welche potenziellen Bedrohungen und Risiken könnten in den Bereichen Cybersicherheit, Umwelt, Gesundheit und internationalen Beziehungen als "Threats" identifiziert werden?
In Bezug auf die Cybersicherheit könnten potenzielle Bedrohungen und Risiken wie Datenlecks, Cyberangriffe und Identitätsdiebstahl identifiziert werden, die die Sicherheit von Unternehmen, Regierungen und Einzelpersonen gefährden. Im Bereich Umwelt könnten potenzielle Bedrohungen und Risiken wie der Klimawandel, Umweltverschmutzung und der Verlust von Biodiversität identifiziert werden, die langfristige Auswirkungen auf Ökosysteme, Gesundheit und Wirtschaft haben. Im Gesundheitsbereich könnten potenzielle Bedrohungen und Risiken wie Pandemien, Antibiotikaresistenz und unzureichende Gesundheitssysteme identifiziert werden, die die Gesundheit und das Wohlergehen von Menschen weltweit gefährden **
Top-Angebote
Produkte zum Begriff Threats:
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SonicWALL Cloud Threat Analytics Price Per Active Monitored Account Event Notifications Via Email With Steps And Response Flows To Contain Eliminate Threats In Real Time Min.Menge: 1 Liz (03-SSC-1926)SonicWALL Cloud Threat Analytics Price Per Active Monitored Account Event Notifications Via Email With Steps And Response Flows To Contain Eliminate Threats In Real Time Min.Menge: 1 Liz35,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
AIDA64 Network AuditAIDA64 Network Audit – Hard- und Software aller Windows-PCs automatisch inventarisieren Mit AIDA64 Network Audit erfassen Sie die komplette Hard- und Software aller Windows-Rechner im Firmennetz – vom Arbeitsspeicher jedes Clients bis zur installierten Software auf dem Server. Die Lösung richtet sich an IT-Abteilungen, Systemhäuser und Managed Service Provider, die ihre Infrastruktur dokumentieren, Lizenzen im Blick behalten und Hardware-Investitionen planen müssen. Ihr größter Vorteil: Die Inventarisierung läuft per Kommandozeile vollautomatisch und speichert die Ergebnisse direkt in einer SQL-Datenbank. Network Audit ist die auf Inventar spezialisierte Edition der AIDA64-Produktfamilie und gehört zu den gefragtesten IT-Tools für Netzwerkadministratoren . Schnellnavigation Funktionen Für wen? Editionen Lieferung Lizenz Systemanforderungen FAQ Netzwerk-Inventarisierung mit AIDA64: Funktionen und Nutzen Statt jeden Rechner einzeln zu prüfen, sammelt AIDA64 Network Audit die Daten zentral ein und bereitet sie für Entscheidungen auf. Laut Hersteller greift die Hardware-Erkennung auf eine Datenbank mit über 250.000 Einträgen zurück. Hardware-Inventar ohne Schraubenzieher Prozessor, Arbeitsspeicher, Festplatten, Mainboard und Peripherie werden exakt erkannt, ohne ein Gehäuse zu öffnen. Ideal für die Planung von Aufrüstungen und Neuanschaffungen. Software- und Lizenzüberblick Installierte Programme, Lizenzschlüssel, Dienste, Autostart-Einträge und Windows-Einstellungen landen in einer Liste. Unlizenzierte oder vergessene Software fällt sofort auf. Vollautomatisch per Kommandozeile Per Anmeldeskript oder geplantem Task läuft das Audit auf jedem Client im Hintergrund. Niemand muss vor Ort sein oder einen Rechner anfassen. Berichte in CSV, XML oder SQL Ergebnisse speichern Sie in offenen Formaten oder direkt in einer SQL-Datenbank, etwa zur Weiterverarbeitung in Ihrem Ticket- oder Asset-System. Audit Manager mit Statistiken Der Audit Manager wertet alle Snapshots aus und zeigt in Diagrammen, wie Hardware und Software im Netzwerk verteilt sind. Änderungen sofort erkennen Der Change Manager vergleicht Snapshots verschiedener Zeitpunkte. Netzwerk-Warnungen melden in Echtzeit, wenn Hardware ausgebaut oder Software installiert wird. So sehen Sie zum Beispiel auf einen Blick, auf wie vielen Rechnern noch eine veraltete Version von Microsoft Office läuft und wo ein Update oder eine Neulizenzierung ansteht. Für wen eignet sich AIDA64 Network Audit? IT-Abteilungen im Mittelstand Vollständige Bestandsaufnahme für Budgetplanung, Lizenzaudits und Hardware-Erneuerung. Systemhäuser & MSPs Kundennetze dokumentieren, Änderungen nachweisen und Angebote auf Basis echter Daten erstellen. Behörden & Schulen Nachvollziehbare Inventarlisten für Prüfungen und Ausschreibungen. Lizenziert wird nach Anzahl der erfassten Rechner. Inventarisiert werden dabei nicht nur Arbeitsplätze, sondern auch Systeme mit Windows Server bis zur Version 2022. Wichtig: Network Audit erfasst und überwacht, steuert aber keine Rechner fern. Wer zusätzlich Support am Bildschirm der Anwender leisten möchte, kombiniert das Audit mit einer passenden Fernwartungssoftware oder wählt die Business Edition. AIDA64 Network Audit im Vergleich zu Extreme, Engineer und Business Network Audit ist auf Inventarisierung spezialisiert. Benchmarks, Stabilitätstests und Fernsteuerung bieten die anderen Editionen. Funktion AIDA64 Extreme AIDA64 Engineer AIDA64 Network Audit AIDA64 Business Kommerzielle Nutzung ✘ ✔ ✔ ✔ Diagnose Hardware-Analyse ✔ ✔ ✔ ✔ Software- & Windows-Details ✔ ✔ ✔ ✔ Overclock-Informationen ✔ ✔ ✘ ✔ Systemstabilitätstest ✔ ✔ ✘ ✔ Monitor-Diagnose ✔ ✔ ✘ ✔ CPU-, Speicher- & Festplatten-Benchmarks ✔ ✔ ✘ ✔ Hardware-Überwachung Sensor-Überwachung ✔ ✔ ✔ ✔ Sensorprotokollierung & Benachrichtigungen ✔ ✔ ✘ ✔ OSD-Panel & Desktop-Gadget ✔ ✔ ✘ ✔ Externe LCD- & VFD-Unterstützung ✔ ✔ ✘ ✔ Smartphone- & Tablet-Integration ✔ ✔ ✘ ✔ Betriebszeit- & Ausfallstatistik ✔ ✔ ✔ ✔ Netzwerkaudit Kommandozeilen-Automatisierung ✘ ✔ ✔ ✔ CSV- & XML-Berichte ✘ ✔ ✔ ✔ SQL-Datenbankausgabe ✘ ✘ ✔ ✔ Software-Audit mit Dateiscanner ✘ ✘ ✔ ✔ Remote-Funktionen Grafische Fernsteuerung ✘ ✘ ✘ ✔ Remote-Benutzerüberwachung ✘ ✘ ✘ ✔ Remote-Festplattenüberwachung ✘ ✘ ✘ ✔ Remote-Virendatenbanküberwachung ✘ ✘ ✘ ✔ Automatische Fernberichte ✘ ✘ ✘ ✔ Unternehmensfunktionen Netzwerk-Warnungen ✘ ✘ ✔ ✔ Audit-Manager ✘ ✘ ✔ ✔ Änderungsverfolgung ✘ ✘ ✔ ✔ Ingenieur-Funktionen ACPI-Browser, DRAM-Timings ✘ ✔ ✘ ✔ Logische Prozessorunterstützung 256 2048 2048 2048 Kurz gesagt: Wer nur inventarisieren und Änderungen nachverfolgen möchte, fährt mit Network Audit am günstigsten. Wer zusätzlich Benchmarks oder Fernsteuerung braucht, greift zur Business Edition. Lieferung und Aktivierung 1 · Bestellung Anzahl der zu erfassenden Rechner wählen und Bestellung abschließen. 2 · Lizenzschlüssel Der Key kommt per E-Mail. Sie können gegen Aufpreis auch einen Versand über USB-Datenträger bevo...139,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microfasertuch Pfennig Clino MicroUltra 31x38 cm rot Top Qualität mit Nordic Swan Umwelt-ZertifizierungDurch die Zertifizierung mit dem Nordischen Umweltzeichen Version 2.0, belegt das Tuch seine ökonomische Qualität. Hinzu kommt eine Keimreduzierung um über 99 %, die bereits beim Einsatz nur mit Wasser erreicht wird (Testmethode DGMH 2001. Standardmethode 14). Das Tuch ist geeignet für alle nicht strukturierten Oberflächen. Dazu zählen: Glas- und Spiegelflächen, Bildschirme Oberflächen elektronischer Geräte. Clino MicroUltra ist für die Trocken- und Feuchtreinigung anwendbar. Material: Polyester/Nylon (80:20) waschbar bis max. 95°C Wenn nicht -sofort lieferbar- ist die Lieferzeit 5-10 Tage.5,09 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Was ist der Unterschied zwischen Audit und Zertifizierung?
Ein Audit ist eine systematische Überprüfung von Prozessen, Systemen oder Organisationen, um festzustellen, ob sie den festgelegten Standards oder Anforderungen entsprechen. Eine Zertifizierung hingegen ist ein formeller Prozess, bei dem eine unabhängige Stelle bestätigt, dass ein Unternehmen, ein Produkt oder ein System die festgelegten Standards erfüllt. Eine Zertifizierung kann aufgrund eines erfolgreichen Audits vergeben werden. **
-
Welche potenziellen Bedrohungen und Risiken können in den Bereichen Cybersicherheit, Umwelt, Gesundheit und Wirtschaft als "Threats" identifiziert werden?
In Bezug auf Cybersicherheit können potenzielle Bedrohungen und Risiken wie Datenlecks, Hackerangriffe und Ransomware-Angriffe identifiziert werden, die die Integrität und Vertraulichkeit von sensiblen Informationen gefährden. Im Bereich Umwelt können Bedrohungen und Risiken wie Klimawandel, Umweltverschmutzung und Naturkatastrophen identifiziert werden, die die Ökosysteme und die Lebensgrundlagen der Menschen gefährden. Im Gesundheitsbereich können potenzielle Bedrohungen und Risiken wie Pandemien, Antibiotikaresistenz und unzureichende Gesundheitssysteme identifiziert werden, die die Gesundheit und das Wohlergehen der Bevölkerung gefährden. Im wirtschaftlichen Bereich können Bedrohungen und Risiken wie **
-
Welche potenziellen Bedrohungen und Risiken könnten in Bezug auf Cybersicherheit, Umwelt, Gesundheit und internationale Beziehungen als "Threats" betrachtet werden?
Potenzielle Bedrohungen in Bezug auf Cybersicherheit könnten Angriffe auf kritische Infrastrukturen, Datenlecks und Cyberkriminalität sein, die die Stabilität von Regierungen und Unternehmen gefährden. Umweltbedrohungen könnten durch den Klimawandel, Naturkatastrophen und Umweltverschmutzung verursacht werden, die die Lebensgrundlagen der Menschen gefährden und zu sozialen Unruhen führen könnten. Gesundheitsbedrohungen könnten durch Pandemien, die Ausbreitung von Infektionskrankheiten und den Mangel an medizinischer Versorgung entstehen, was die Gesundheitssysteme und die öffentliche Gesundheit gefährden könnte. In Bezug auf internationale Beziehungen könnten Bedrohungen durch Konflikte, Terrorismus, **
-
Welche potenziellen Bedrohungen und Risiken können in den Bereichen Cybersicherheit, Umwelt, Gesundheit und internationalen Beziehungen als "Threats" identifiziert werden?
In Bezug auf Cybersicherheit könnten potenzielle Bedrohungen und Risiken wie Datenlecks, Cyberangriffe und Identitätsdiebstahl identifiziert werden, die die Sicherheit von Unternehmen, Regierungen und Einzelpersonen gefährden. Im Bereich Umwelt könnten potenzielle Bedrohungen und Risiken wie der Klimawandel, Umweltverschmutzung und der Verlust von Biodiversität identifiziert werden, die die Lebensgrundlagen der Menschen gefährden und ökologische Katastrophen verursachen können. Im Bereich Gesundheit könnten potenzielle Bedrohungen und Risiken wie Pandemien, Antibiotikaresistenzen und unzureichende Gesundheitssysteme identifiziert werden, die die Gesundheit und das Wohlergehen von Menschen weltweit gefährden. Im **
Ähnliche Suchbegriffe für Threats
-
Microsoft 365 E5 Compliance (NCE)Microsoft Enterprise Governance & Compliance Microsoft 365 E5 Compliance (NCE) kaufen Intelligente Daten-Governance, Information Protection und Risk Management. Das Microsoft 365 E5 Compliance Add-on erweitert Ihre E3-Infrastruktur um fortgeschrittene Purview-Lösungen, automatisierte Datenklassifizierung und rechtssichere eDiscovery-Tools. Microsoft 365 E5 Compliance (NCE) ist das spezialisierte Governance-Add-on für berechtigte Microsoft 365 E3- und Office 365 E3-Kunden. Es kombiniert die Premium-Funktionen von Microsoft Purview – darunter Insider Risk Management, Data Loss Prevention (DLP), Audit Premium sowie Records Management. Dank flexibler NCE-Lizenzierung erfüllen Sie strengste gesetzliche Vorgaben (wie DSGVO oder NIS-2) und schützen sensible Unternehmensdaten vor unbefugtem Abfluss. Purview Premium Umfassendes Information Governance & Records Management. Insider Risk Frühzeitige Erkennung interner Datenrisiken und Abflüsse. eDiscovery Premium Erweiterte juristische Ermittlungen und Datenanalysen. NCE-Lizenz Skalierbare Bereitstellung im New Commerce Experience Modell. Was ist Microsoft 365 E5 Compliance? Microsoft 365 E5 Compliance ist ein umfassendes Erweiterungspaket für Unternehmen, die komplexe rechtliche, regulatorische und interne Compliance-Anforderungen erfüllen müssen. Als Add-on für Microsoft 365 E3 hebt es Ihr Datenmanagement auf ein vollwertiges E5-Niveau, ohne dass Sie die gesamte Microsoft 365 E5 Enterprise-Suite lizenzieren müssen. Das Paket bündelt erweiterte Funktionen zur automatischen Datenklassifizierung, Vermeidung von Datenverlusten (Data Loss Prevention) sowie zur Erkennung von Insider-Risiken. So behalten Sie die volle Kontrolle über vertrauliche Informationen in Exchange Online, SharePoint, OneDrive, Microsoft Teams und Endgeräten. Für automatisierte Governance Nutzen Sie Machine Learning (Trainable Classifiers), um sensible Daten automatisch zu erkennen, zu kennzeichnen und zu schützen. Für Insider Risk Prevention Erkennen Sie ungewöhnliche Datenaktivitäten und potenzielle Datenabflüsse durch ausscheidende oder gefährdete Mitarbeiter frühzeitig. Für rechtssichere eDiscovery Durchsuchen und analysieren Sie unstrukturierte Daten zielgerichtet bei Rechtsstreitigkeiten oder Audit-Anfragen mit eDiscovery Premium. Welche Komponenten enthält Microsoft 365 E5 Compliance? Information Protection & Governance Automatische Vertraulichkeitsbezeichnungen (Sensitivity Labels), Data Loss Prevention (DLP) für Endpunkte und Aufbewahrungsbezeichnungen (Retention Labels). Insider Risk Management & Privacy Erkennung vertraulicher Datenbewegungen, Kommunikationsüberwachung (Communication Compliance) und Richtlinien für Informationsbarrieren. eDiscovery & Audit Premium Erweiterte Audit-Protokollierung mit 1-Jahr-Aufbewahrung, erweiterter Export, Redaktions-Werkzeuge und In-Place-Haltemechanismen. Zentrales Microsoft Purview Portal Compliance-Verantwortliche und Datenschutzbeauftragte verwalten alle Richtlinien zentral im Microsoft Purview Portal. Dort lassen sich Datenbestände (Data Estate) visualisieren, Risikobewertungen durchführen und Compliance-Scores überwachen. Durch vordefinierte Vorlagen für Verordnungen wie DSGVO, ISO 27001 oder HIPAA vereinfachen Sie Audit-Nachweise erheblich. Gezieltes Add-on im NCE-Modell Mit dem E5 Compliance Add-on rüsten Sie Ihre vorhandenen E3-Lizenzen bedarfsgerecht auf. Sie zahlen nur für die fortgeschrittenen Governance-Funktionen, die Ihre Organisation tatsächlich benötigt. Im New Commerce Experience (NCE) Modell wählen Sie zwischen flexibler monatlicher oder planbarer jährlicher Abrechnung. Microsoft 365 E5 Compliance: Leistungsübersicht Compliance-Bereich Enthaltene Technologien & Nutzen Information Protection Automatische Vertraulichkeitskennzeichnung und Dokumentenverschlüsselung ohne manuelles Zutun des Anwenders. Data Loss Prevention (DLP) Schutz vor Datenabfluss in Teams, SharePoint, OneDrive, Exchange sowie auf Windows- und macOS-Endgeräten. Insider Risk Management KI-gestützte Analyse potenzieller interner Bedrohungen unter vollständiger Wahrung der Mitarbeiter-Anonymität. Records Management Rechtssichere Archivierung, Deklaration von Datensätzen und automatisierte Lösch- und Aufbewahrungsfristen. eDiscovery Premium Erweiterte juristische Suche, Deduplizierung, OCR-Texterkennung in Bildern und Aufbereitung für Gerichtsverfahren. Audit Premium Erweiterte Protokollierung von Zugriffs- und Löschereignissen mit Standardaufbewahrung von bis zu einem Jahr. Berechtigung und Lizenzvoraussetzungen von Microsoft 365 E5 Compliance Qualifizierende Basislizenz Erfordert eine aktive Lizenz von Microsoft 365 E3 oder Office 365 E3 (inklusive Varianten ohne Microsoft Teams). Benutzerbasierte Zuweisung Jeder Anwender, dessen Daten durch E5-Compliance-Richtlinien verarbeitet werden, benötigt eine Add-on-Lizenz. Purview Integration Die Zuweisung schaltet die erweiterten Workflows direkt im zentralen Microsoft Pur...136,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Compliance Management im UnternehmenCompliance Management im Unternehmen , Grundlagen, Erfolgsfaktoren und praktische Umsetzung , Tagfahrleuchten > Beleuchtung , Auflage: 3., aktualisierte und wesentlich erweiterte Auflage 2025, Erscheinungsjahr: 20241115, Produktform: Leinen, Titel der Reihe: Recht Wirtschaft Steuern - Handbuch##, Redaktion: Schulz, Martin R., Auflage: 24003, Auflage/Ausgabe: 3., aktualisierte und wesentlich erweiterte Auflage 2025, Seitenzahl/Blattzahl: 1200, Keyword: Arbeits- und Steuerrecht; CSR; Compliance-Organisation; Compliance-Risiken; Compliance-Strategie; Corporate Social Responsibility; Daniel Benkert; Datenschutzrecht; Exportkontrolle; Finanzierungsrecht; IT-Recht; Kartellrecht; M&A-Transaktionen; Rechtsrisiken; Whistleblowing; Armin Fladung; Benjamin Ullrich; Benjamin von Bodungen; Buch Recht; Bücher für Juristen; CSRD; Carsten Beisheim; Charlotte Salathé; Christian Rau; Christian Scherer; Christopher Stehr; Code of Conduct; Compliance; Compliance Buch; Compliance-Management; DAC7-Umsetzungsgesetzes; Daniela Seeliger; Data Act / Verordnung (EU) 2023/2854; Deutsche Gesetze Buch; Deutscher Fachverlag GmbH; Dietmar Böhlke, Fachschema: Compliance~Deliktrecht~Mergers and Acquisitions~Schaden - Schadensrecht~Schadensersatz~Schmerzensgeld~Strafrecht~Wirtschaftsstrafrecht, Fachkategorie: Compliance~Vergehen im Unternehmens- und Wirtschaftsstrafrecht~Strafrecht, allgemein~Unerlaubte Handlungen, Deliktrecht, Schmerzensgeld, Schadensersatz, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, Fachkategorie: Mergers and Acquisitions, M & A, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachmedien Recht und Wirtschaft, Produktverfügbarkeit: 02, Länge: 218, Breite: 151, Höhe: 67, Gewicht: 1753, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,179,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Compliance ChecklistenCompliance Checklisten , Rechtliche Risiken im Unternehmen erkennen und vermeiden , Tagfahrleuchten > Beleuchtung , Auflage: 6. Auflage, Erscheinungsjahr: 20250331, Titel der Reihe: Compliance für die Praxis##, Redaktion: Godzierz, Cornelia, Edition: NED, Auflage: 25006, Auflage/Ausgabe: 6. Auflage, Seitenzahl/Blattzahl: 500, Keyword: Compliance-Management-System; Compliance-Organisation; Directors' Dealings; Due Diligence; Exportkontrolle; Geschäftsführerhaftung; Kartellrecht; Korruption; Management; Organisation; System; Überwachung, Fachschema: Compliance~Handelsrecht~Unternehmensrecht~Nationalökonomie~Volkswirtschaft - Volkswirtschaftslehre - Volkswirt~Wettbewerbsrecht - Wettbewerbssache~Wirtschaft / Allgemeines, Einführung, Lexikon~Wirtschaft, Fachkategorie: Wirtschaftswissenschaft, Warengruppe: HC/Volkswirtschaft, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 576 Blätter, Länge: 240, Breite: 160, Höhe: 32, Gewicht: 894, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,139,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.30387,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche potenziellen Bedrohungen und Risiken könnten in den Bereichen Cybersicherheit, Umwelt, Gesundheit und internationalen Beziehungen als "Threats" betrachtet werden?
Potenzielle Bedrohungen in der Cybersicherheit könnten Angriffe auf kritische Infrastrukturen, Datenlecks und Cyberkriminalität sein, die die Stabilität und Sicherheit von Systemen und Netzwerken gefährden. Im Bereich Umwelt könnten Bedrohungen durch den Klimawandel, Umweltverschmutzung und Naturkatastrophen die Lebensgrundlagen von Menschen gefährden und ökologische Systeme destabilisieren. Im Gesundheitsbereich könnten Bedrohungen durch Pandemien, Antibiotikaresistenzen und unzureichende Gesundheitssysteme die Gesundheit und das Wohlergehen von Menschen weltweit gefährden. In den internationalen Beziehungen könnten Bedrohungen durch Konflikte, Terrorismus, nukleare Proliferation und Handelskriege die **
-
Welche potenziellen Bedrohungen und Risiken können in den Bereichen Cybersicherheit, Umwelt, Gesundheit und internationalen Beziehungen als "Threats" identifiziert werden?
In Bezug auf Cybersicherheit können potenzielle Bedrohungen und Risiken wie Datenlecks, Cyberangriffe, Identitätsdiebstahl und Ransomware-Angriffe identifiziert werden. Im Bereich Umwelt können Bedrohungen wie Klimawandel, Luft- und Wasserverschmutzung, Artensterben und Naturkatastrophen als Risiken betrachtet werden. Im Gesundheitsbereich können Pandemien, Antibiotikaresistenz, unzureichende Gesundheitssysteme und die Verbreitung von Infektionskrankheiten als Bedrohungen angesehen werden. In den internationalen Beziehungen können potenzielle Bedrohungen und Risiken wie Konflikte, Terrorismus, Handelskriege und nukleare Proliferation identifiziert werden. **
-
Welche potenziellen Bedrohungen und Risiken könnten in den Bereichen Cybersicherheit, Umwelt, Gesundheit und internationalen Beziehungen als "Threats" betrachtet werden?
In Bezug auf Cybersicherheit könnten potenzielle Bedrohungen und Risiken wie Cyberangriffe, Datenlecks und Identitätsdiebstahl als "Threats" betrachtet werden, die die Sicherheit von Unternehmen, Regierungen und Einzelpersonen gefährden. Im Bereich Umwelt könnten potenzielle Bedrohungen und Risiken wie der Klimawandel, Umweltverschmutzung und der Verlust von Biodiversität als "Threats" betrachtet werden, die die Gesundheit von Ökosystemen und die Lebensgrundlagen der Menschen gefährden. Im Bereich Gesundheit könnten potenzielle Bedrohungen und Risiken wie Pandemien, Antibiotikaresistenz und unzureichende Gesundheitssysteme als "Threats" betrachtet werden, die die Gesundheit und das W **
-
Welche potenziellen Bedrohungen und Risiken könnten in den Bereichen Cybersicherheit, Umwelt, Gesundheit und internationalen Beziehungen als "Threats" identifiziert werden?
In Bezug auf die Cybersicherheit könnten potenzielle Bedrohungen und Risiken wie Datenlecks, Cyberangriffe und Identitätsdiebstahl identifiziert werden, die die Sicherheit von Unternehmen, Regierungen und Einzelpersonen gefährden. Im Bereich Umwelt könnten potenzielle Bedrohungen und Risiken wie der Klimawandel, Umweltverschmutzung und der Verlust von Biodiversität identifiziert werden, die langfristige Auswirkungen auf Ökosysteme, Gesundheit und Wirtschaft haben. Im Gesundheitsbereich könnten potenzielle Bedrohungen und Risiken wie Pandemien, Antibiotikaresistenz und unzureichende Gesundheitssysteme identifiziert werden, die die Gesundheit und das Wohlergehen von Menschen weltweit gefährden **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.